¿Qué ocurrió en el hackeo de Microsoft?
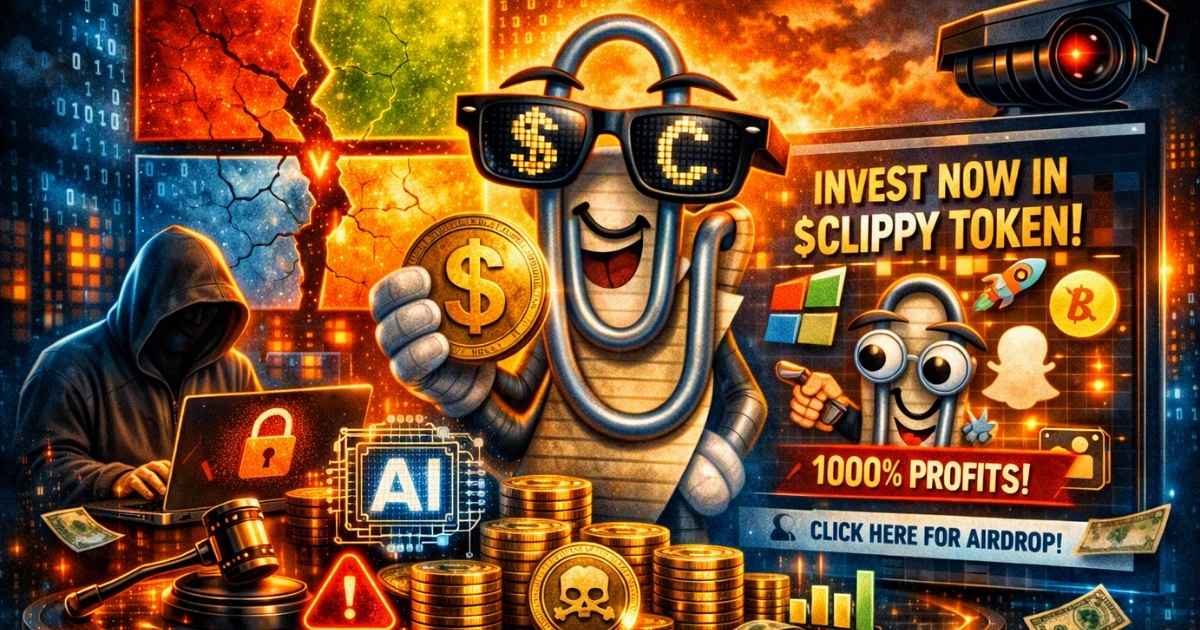
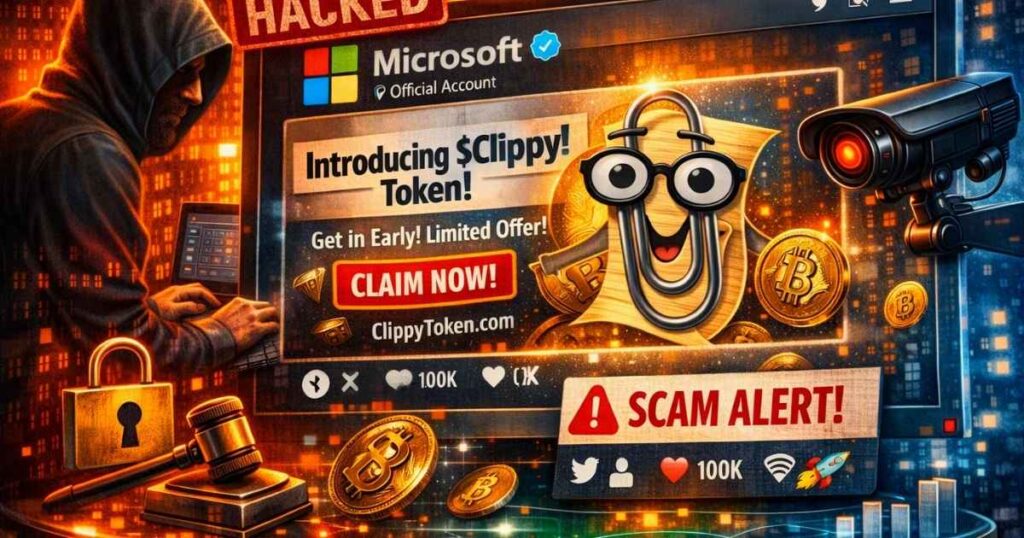
La cuenta oficial de Microsoft en X (antes Twitter) fue comprometida para promocionar una criptomoneda o token llamado $Clippy. La intención de los atacantes era generar la impresión de que el activo estaba vinculado con la empresa. La difusión del perfil falso @clippymsfcto, ya suspendido, buscaba inflar artificialmente el interés en el token para ejecutar operaciones fraudulentas. Este hackeo de Microsoft con IA plantea nuevas preguntas sobre la seguridad en redes sociales.
Al generar interés falso mediante una cuenta corporativa reconocida, los atacantes impulsaron un esquema pump and dump: crear atención masiva, atraer compradores y vender el token antes de que el fraude quedara expuesto. Este tipo de operación es común en campañas de fraude con criptomonedas.
Microsoft recuperó el control de su perfil en poco tiempo y después inició una investigación sobre la pérdida de acceso. La empresa también consideró acciones legales para retirar el token y los materiales que utilizaban su marca sin autorización. Además, aclaró que no había creado ni respaldado ninguna criptomoneda relacionada con Clippy.
No es la primera vez que Microsoft sufre un ataque en redes sociales. En 2024, la cuenta de Microsoft India fue comprometida para promover una estafa similar e impulsar una criptomoneda vinculada con Roaring Kitty. Este antecedente evidencia la importancia de reforzar la protección de cuentas corporativas en redes sociales.
¿Qué probabilidad existe de que estos ataques estén impulsados por IA?
Fase de intrusión: probabilidad moderada (30 %–50 %)
Por ahora, la IA no suele ejecutar un ataque por sí sola, pero sí facilita varias tareas. En la fase de intrusión, la inteligencia artificial en ciberataques puede aumentar la velocidad, la personalización y la escala de las acciones maliciosas:
- Phishing hiperpersonalizado: los modelos generativos crean correos que imitan el tono, el estilo y los patrones lingüísticos de empleados reales. El resultado puede ser un aumento de la tasa de clics y del robo de credenciales.
- Automatización del reconocimiento: la IA analiza la estructura de la organización, los empleados con acceso a redes sociales y los patrones de publicación para identificar el vector más débil.
- Generación de malware básico: aunque no sea sofisticado, puede ser suficiente para robar tokens de inicio de sesión.
Fase de explotación: probabilidad alta (60 %–80 %)
Una vez dentro del sistema, los grupos atacantes pueden utilizar la IA de forma eficaz para escalar la campaña. En esta fase, el hackeo de Microsoft con IA se vuelve más convincente y difícil de distinguir de una comunicación legítima:
- Automatizar publicaciones fraudulentas: los bots con IA generativa aceleran la creación de mensajes corporativos creíbles, imitan el estilo de la marca y publican en horarios estratégicos.
- Simular actividad legítima: realizan acciones como seguir cuentas, republicar contenido e interactuar con patrones similares a los humanos.
- Coordinar campañas pump and dump: la IA facilita el análisis del sentimiento, el volumen y el momento oportuno para maximizar el impacto del token fraudulento.
Fase de amplificación: probabilidad muy alta (80 %–95 %)
En esta etapa, la IA se utiliza de forma casi generalizada para ampliar el alcance de los ciberataques. La combinación de automatización, perfiles sintéticos y análisis de audiencias fortalece la amplificación de campañas fraudulentas:
- Bots generativos para inflar la narrativa: repiten mensajes, crean expectativa y simulan interés orgánico.
- Creación de perfiles falsos creíbles: incorporan imágenes generadas, biografías coherentes y patrones de interacción realistas.
- Manipulación de comunidades cripto: la IA detecta foros activos, cuentas influyentes vulnerables y momentos de mayor tráfico. Con esos datos, distribuye el contenido de forma más eficaz.
La IA no reemplaza, por ahora, al atacante, pero lo convierte en un actor mucho más eficiente, rápido y difícil de rastrear. El caso ilustra cómo un hackeo de Microsoft con IA puede combinar acceso no autorizado, suplantación de marca y fraude con criptomonedas para multiplicar su alcance.